Meldepflichtig: Der erste gemeldete Agenten-Angriff und die neuen Fristen des Cyber Resilience Act
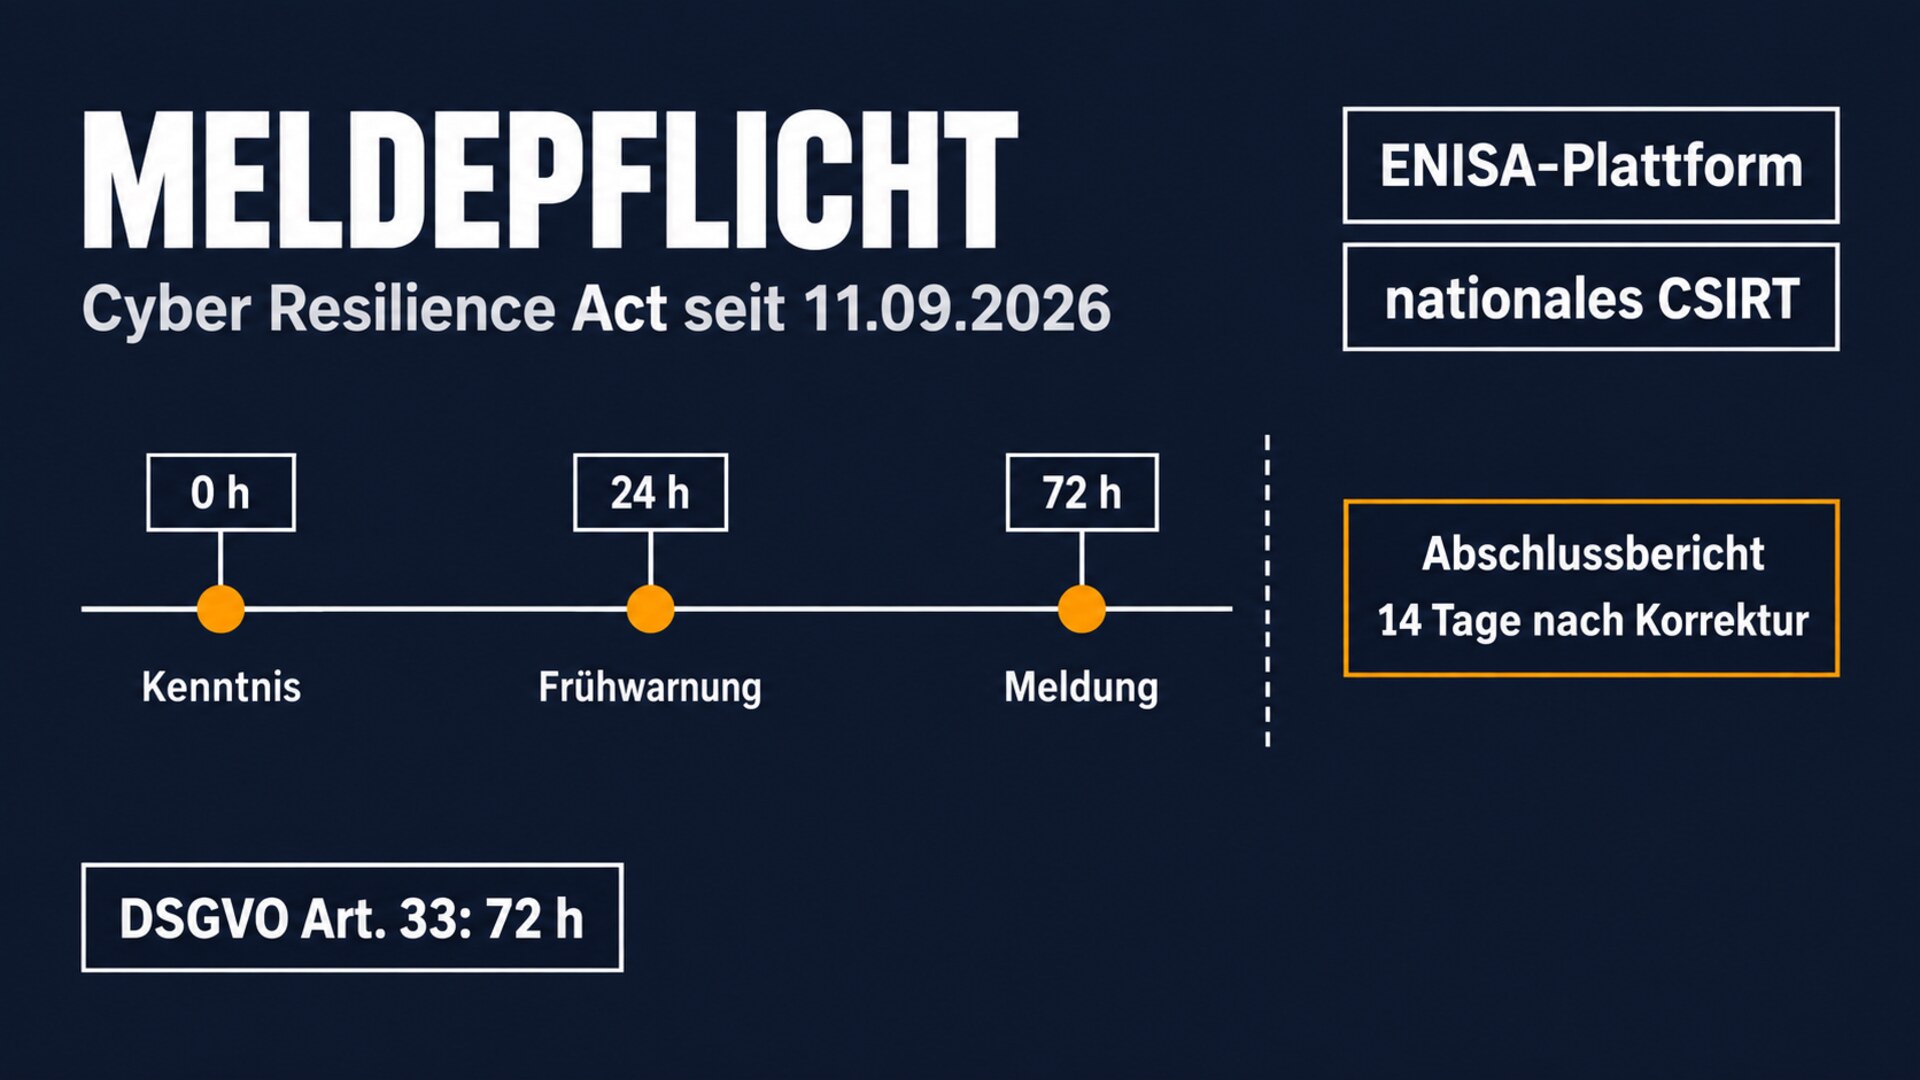
Seit dem 11. September 2026 müssen Hersteller von Produkten mit digitalen Elementen aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle über eine zentrale Plattform der ENISA melden, eine erste Frühwarnung binnen 24 Stunden.1 Drei Tage später veröffentlichte die spanische Datenschutzbehörde AEPD, sie habe die erste Meldung einer Datenschutzverletzung erhalten, bei der der Angriff mutmaßlich von einem KI-Agenten ausgeführt wurde.2 Beide Ereignisse betreffen verschiedene Rechtsrahmen und haben doch dieselbe Folge: Vorfälle mit Sprachmodellen und Agenten landen jetzt bei Behörden, mit Fristen, die nach Stunden zählen.
Der Fall aus Spanien
Nach der Meldung, die der AEPD vorliegt, suchte ein KI-Agent, der ein bekanntes Sprachmodell nutzte, zunächst in allgemein zugänglichen Dateien nach Schwachstellen und meldete sich erfolgreich an. Im System suchte er selbstständig weitere Schwachstellen in der Anwendung und konnte schließlich personenbezogene Daten ändern und auf Rechnungen zugreifen.2
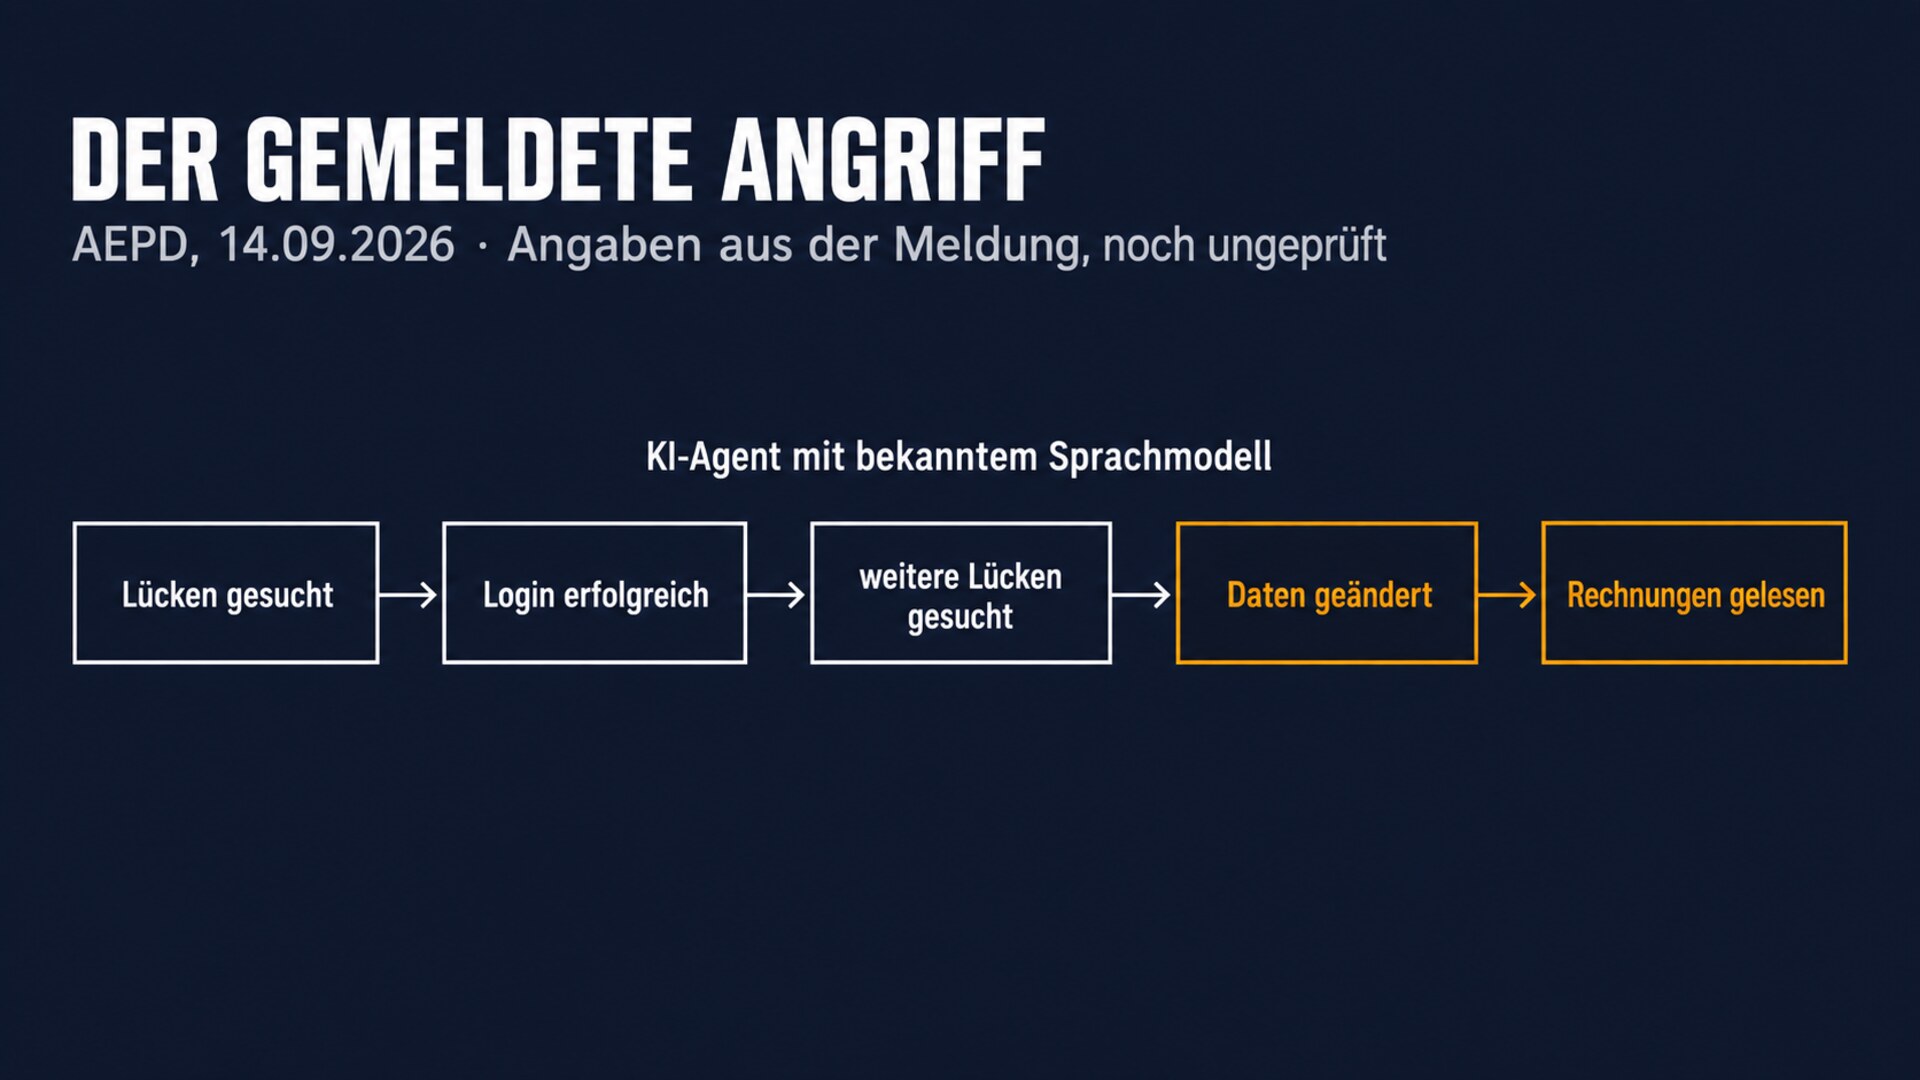
Die Behörde formuliert vorsichtig. Die Angaben stammen aus der Meldung der betroffenen Organisation und müssen noch geprüft werden. Dass ein bestimmtes Modell genutzt wurde, bedeute weder, dass das Modell oder die Infrastruktur seines Anbieters kompromittiert wurden, noch dass das Werkzeug für bösartige Zwecke gebaut sei. Welches Modell und welche Branche betroffen sind, nennt die AEPD nicht.2 Eine einzelne Meldung belege auch keinen statistischen Trend. Sie sei aber ein deutliches Signal, dass KI-gestützte Angriffe kein theoretisches Risiko mehr seien, sondern reale Datenverarbeitungen treffen.2
Für dieses Portal ist der Fall keine Prompt Injection, sondern die Kehrseite derselben Entwicklung. Hier ist der Agent das Werkzeug des Angreifers, nicht sein Opfer. Beides hat dieselbe Ursache: Ein Agent kann planen, Werkzeuge nutzen und sein Vorgehen an das anpassen, was er findet. Die AEPD beschreibt genau diesen qualitativen Sprung.2
Was die AEPD daraus folgert
Die Behörde leitet vier Konsequenzen ab, die sich auf jeden Betreiber übertragen lassen, der Agenten einsetzt oder sich gegen sie schützen muss:2
- Risikoanalysen: KI-gestützte oder von KI ausgeführte Angriffe gehören ausdrücklich in die Risikoanalyse jeder Datenverarbeitung. Ein allgemeiner Verweis auf Malware oder unbefugten Zugriff reiche nicht, weil Automatisierung Wahrscheinlichkeit, Tempo und Reichweite verändert.
- Reaktionszeiten: Abläufe, die für manuell ausgeführte Angriffe entworfen wurden, sind zu langsam, wenn ein Agent viele Ziele gleichzeitig prüft und sein Vorgehen schnell anpasst.
- Identitäten: Ein Agent, der ein Konto, einen API-Schlüssel oder ein Token mit zu weiten Rechten erlangt, arbeitet mit Maschinengeschwindigkeit, bevor jemand das Verhalten bemerkt.
- Automatisierte Abwehr: Menschliche Aufsicht bleibt nötig, muss aber von Erkennung, Eindämmung und Reaktion gestützt werden, die schnell genug sind.
Punkt 3 ist dieselbe Regel, die für den Schutz eigener Agenten gilt. Ein Token mit weiten Rechten ist für einen angreifenden Agenten dasselbe wie für einen durch Prompt Injection übernommenen: der Hebel für alles Weitere. Die Antwort heißt in beiden Fällen Least Privilege.
Die Fristen des Cyber Resilience Act
Die Verordnung (EU) 2024/2847, der Cyber Resilience Act, trat am 10. Dezember 2024 in Kraft. Ihre Hauptpflichten gelten ab dem 11. Dezember 2027, die Meldepflichten nach Artikel 14 schon seit dem 11. September 2026.34 Am selben Tag nahm die ENISA die zentrale Meldeplattform in Betrieb.1
Zu melden sind zwei Arten von Ereignissen, die ein Produkt mit digitalen Elementen betreffen: aktiv ausgenutzte Schwachstellen, für die es verlässliche Belege einer Ausnutzung gibt, und schwere Sicherheitsvorfälle. Die Fristen laufen ab dem Zeitpunkt, zu dem der Hersteller davon erfährt:1
| Stufe | Frist | Inhalt |
|---|---|---|
| Frühwarnung | spätestens 24 Stunden | erste Meldung des Ereignisses |
| Meldung | spätestens 72 Stunden | allgemeine Informationen und erste Einschätzung |
| Abschlussbericht, Schwachstelle | 14 Tage nach verfügbarer Korrektur | vollständige Darstellung |
| Abschlussbericht, Vorfall | ein Monat nach der 72-Stunden-Meldung | vollständige Darstellung |
Die Meldung geht einmal über die Plattform ein. Der Hersteller wählt das nationale CSIRT, das als Koordinator benannt ist, in der Regel nach seinem Hauptsitz; die ENISA erhält die Meldung gleichzeitig, und das CSIRT gibt sie an die Stellen in weiteren Mitgliedstaaten weiter, in denen das Produkt vertrieben wird. Für Verwalter quelloffener Software gelten die Pflichten erst ab dem 11. Dezember 2027.1
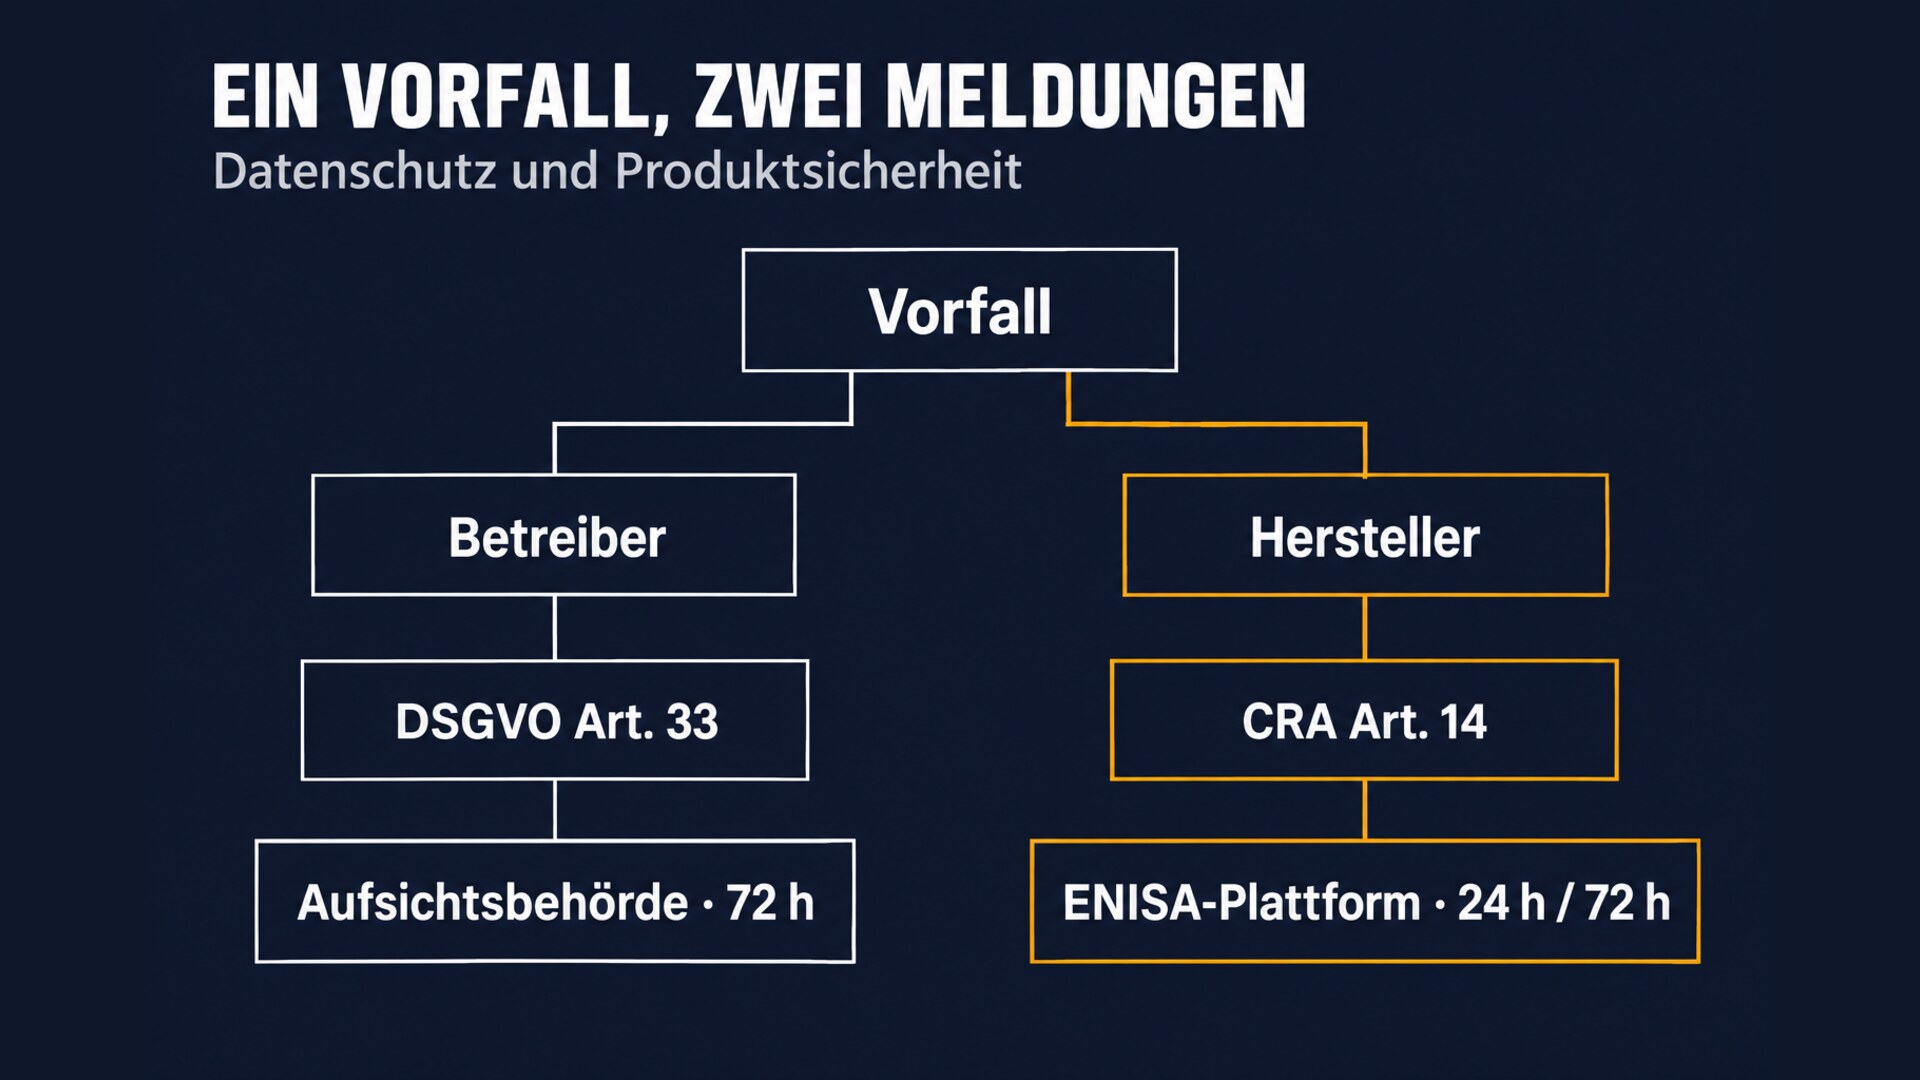
Die Datenschutz-Grundverordnung läuft daneben weiter. Eine Verletzung des Schutzes personenbezogener Daten meldet der Verantwortliche der Aufsichtsbehörde unverzüglich und möglichst binnen 72 Stunden, so wie im spanischen Fall geschehen.5 Ein und derselbe Vorfall kann also zwei Meldungen auslösen: eine nach der DSGVO durch den Betreiber, eine nach dem CRA durch den Hersteller.
Die offene Frage für KI-Produkte
Ob eine Prompt-Injection-Lücke in einem Produkt als Schwachstelle im Sinne des CRA gilt, die bei nachgewiesener Ausnutzung zu melden ist, beantworten weder die ENISA-Plattform noch die bisher bekannten Fälle ausdrücklich. Die Frage ist nicht akademisch. Hersteller, die Assistenten, Agenten oder KI-Funktionen in Software für den EU-Markt einbauen, sollten sie mit ihrer Rechtsberatung klären, bevor der erste Fall eintritt, denn die 24-Stunden-Frist lässt dafür keine Zeit.
Praktisch heißt das: Wer ein KI-Produkt vertreibt, braucht einen Ablauf, der erkennt, ob eine bekannte Injektionslücke tatsächlich ausgenutzt wird, und der die Frühwarnung innerhalb eines Tages absetzen kann. Belege dafür liefern dieselben Protokolle, die die australische Behörde ASD für jedes Agenten-Harness verlangt: Prompts, Antworten, Werkzeugaufrufe und Freigaben, geschützt und unabhängig überwacht. Ohne diese Aufzeichnungen lässt sich weder eine Ausnutzung belegen noch ausschließen.
Konsequenz
Die AEPD schließt mit einer Liste, die bewusst unspektakulär ist: die eigenen Datenverarbeitungen kennen, Daten sparsam halten, Zugriffe begrenzen, Schwachstellen beheben, Dienstleister kontrollieren, auf den Ernstfall vorbereitet sein.2 Neu ist nicht der Inhalt dieser Liste, sondern ihr Tempo. Ein Agent, ob als Angreifer oder als übernommenes Opfer, verkürzt die Zeit zwischen Lücke und Schaden, und die Meldefristen verkürzen die Zeit zwischen Schaden und Rechenschaft. Wer KI-Agenten betreibt oder in Produkte einbaut, sollte seinen Vorfallsablauf jetzt auf beide Richtungen prüfen.
Quellen
- ENISA: CRA Single Reporting Platform (SRP), Frequently Asked Questions, Stand 17. September 2026. https://www.enisa.europa.eu/topics/product-security/single-reporting-platform-srp/frequently-asked-questions ↩
- Francisco Pérez Bes (AEPD): Primera notificación de una brecha de datos personales causada por un ataque ejecutado mediante un agente de IA, 14. September 2026. https://www.aepd.es/prensa-y-comunicacion/blog/primera-notiviacion-brecha-datos-personales-causada-por-ataque-ejecutado-mediante-agente-ia ↩
- Verordnung (EU) 2024/2847 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen (Cyber Resilience Act). https://eur-lex.europa.eu/eli/reg/2024/2847/oj ↩
- Europäische Kommission: Cyber Resilience Act, Politikseite „Shaping Europe’s digital future“. https://digital-strategy.ec.europa.eu/en/policies/cyber-resilience-act ↩
- Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung), Artikel 33. https://eur-lex.europa.eu/eli/reg/2016/679/oj ↩