Wenn das Harness selbst den Befehl ausführt: GitSpawn, BragJack und Flowise
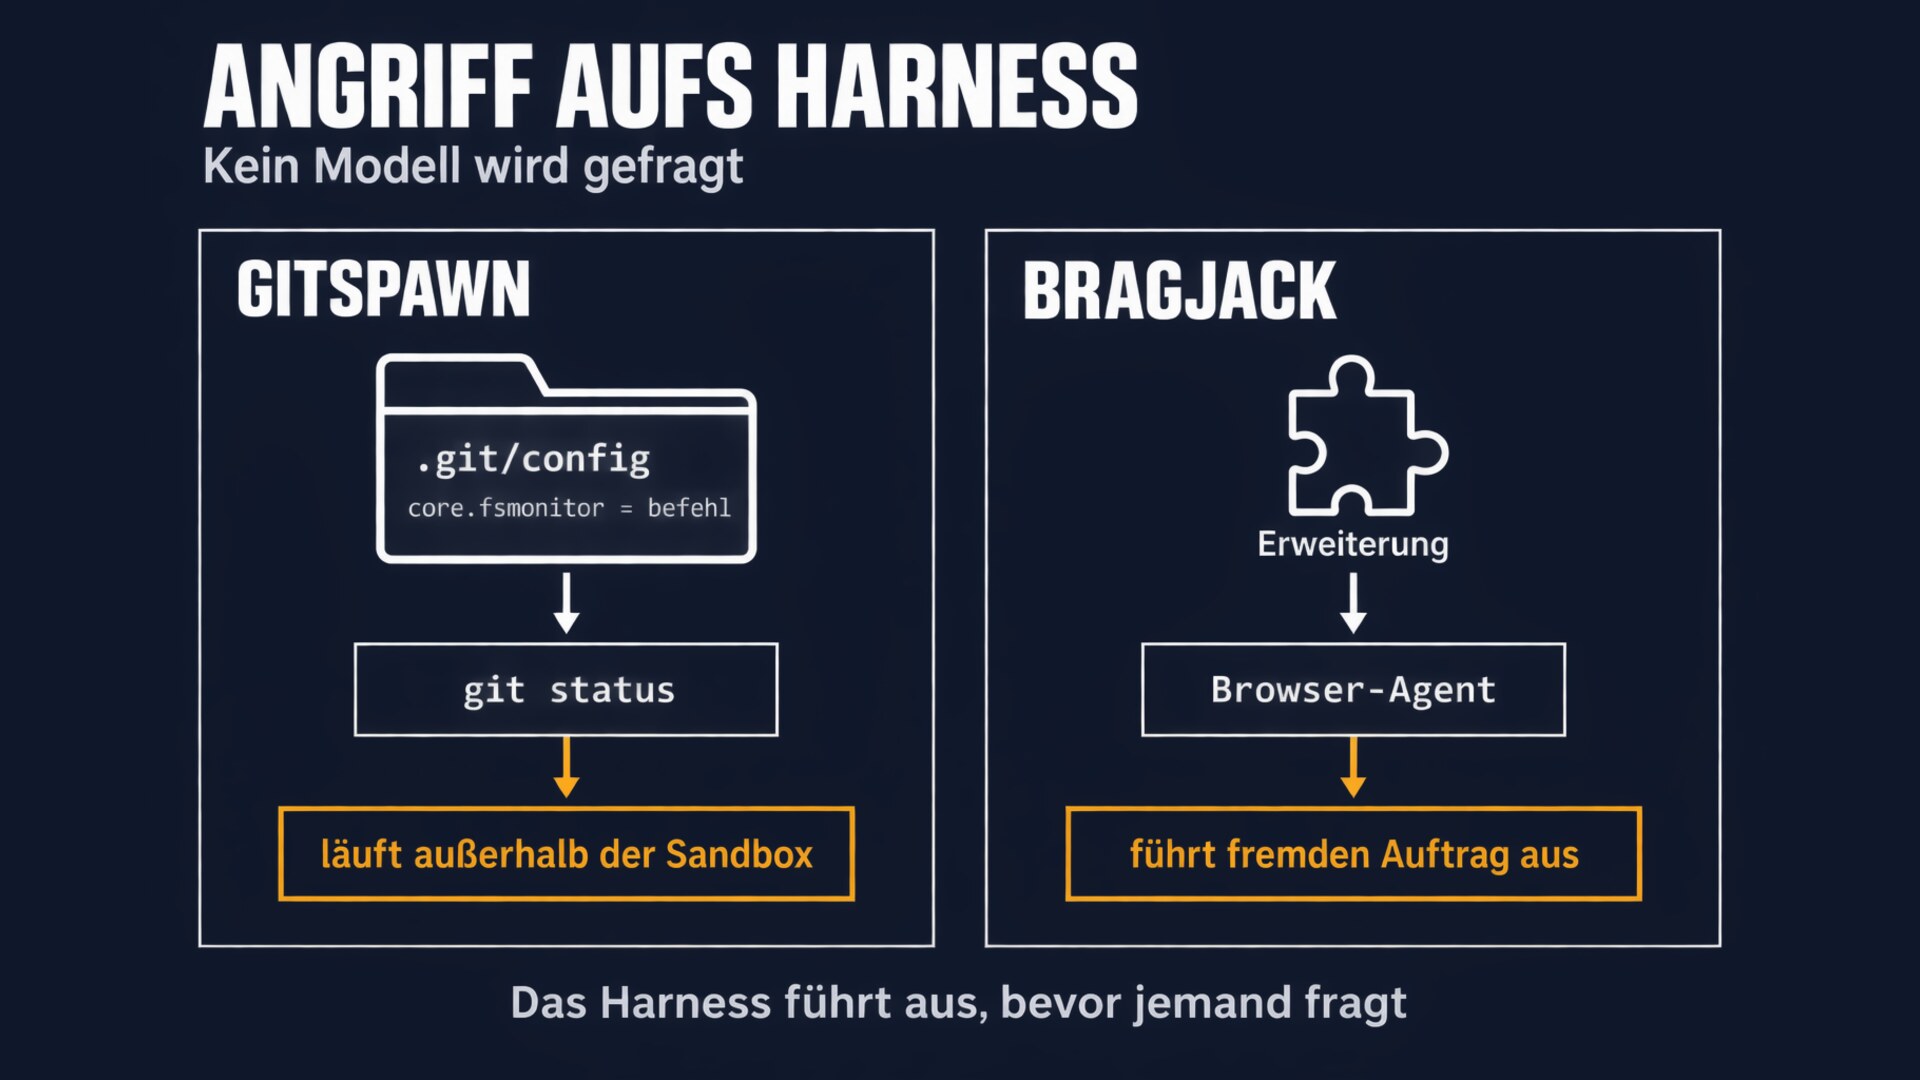
Manifold Security hat am 1. September 2026 unter dem Namen GitSpawn acht Schwachstellen in sieben KI-Coding-Agenten veröffentlicht, darunter Claude Code, OpenAI Codex, Cursor und Hermes Agent. Ein präpariertes Repository bringt den Agenten dazu, einen fremden Befehl auszuführen, außerhalb der Sandbox und ohne Freigabeabfrage.1 Am 16. September folgte BragJack: Eine gewöhnliche Browser-Erweiterung konnte die eingebauten Agenten von fünf Browsern übernehmen.2 Beide Angriffe brauchen keine Prompt Injection. Sie treffen nicht das Modell, sondern die Software darum herum, die australische Behörden gerade zum Ort erklärt haben, an dem die Abwehr stattfinden muss.3 Das ist kein Widerspruch, sondern die zweite Hälfte desselben Befunds.
GitSpawn: der Befehl, bevor das Modell denkt
Ein Coding-Agent sammelt Kontext, bevor er antwortet. Dazu ruft er im Hintergrund Git auf, meist git status oder git diff. Diese Befehle aktualisieren den Index des Repositorys, und dabei liest Git die Konfiguration in .git/config. Setzt dort jemand core.fsmonitor auf ein Programm, startet Git dieses Programm.1
Manifold beschreibt die Folgen nüchtern: Codeausführung mit den Rechten des Entwicklers, außerhalb der Sandbox, ohne Freigabeabfrage und ohne Anzeige auf dem Bildschirm. Erreichbar sind SSH-Schlüssel, Cloud-Zugangsdaten aus der Umgebung, Token aus der Shell-Konfiguration und jedes Repository auf der Festplatte.1 Der Grund ist banal. Den Git-Aufruf startet nicht das Modell über ein Werkzeug, das die Sandbox überwacht, sondern das Harness selbst als Unterprozess.
Betroffen waren Claude Code mit zwei Befunden, Goose, Hermes Agent, Qwen Code, Grok Build, OpenAI Codex und Cursor. Bei der Veröffentlichung waren vier der acht Befunde behoben, vier nicht. Für Claude Code war der core.fsmonitor-Befund ab Version 2.1.196 behoben, ein zweiter Befund über eine andere Git-Einstellung am 1. September noch offen.1 Für Hermes Agent vergab die unabhängige Stelle VulnCheck die Kennung CVE-2026-71963, nachdem der Hersteller auf sechs Kontaktversuche nicht reagiert hatte. Die NVD führt seit dem 3. September einen Korrektur-Commit.4 Fünf der Meldungen von Manifold erwiesen sich als Duplikate von Befunden anderer Forscher, die dieselben Lücken unabhängig gefunden hatten.1
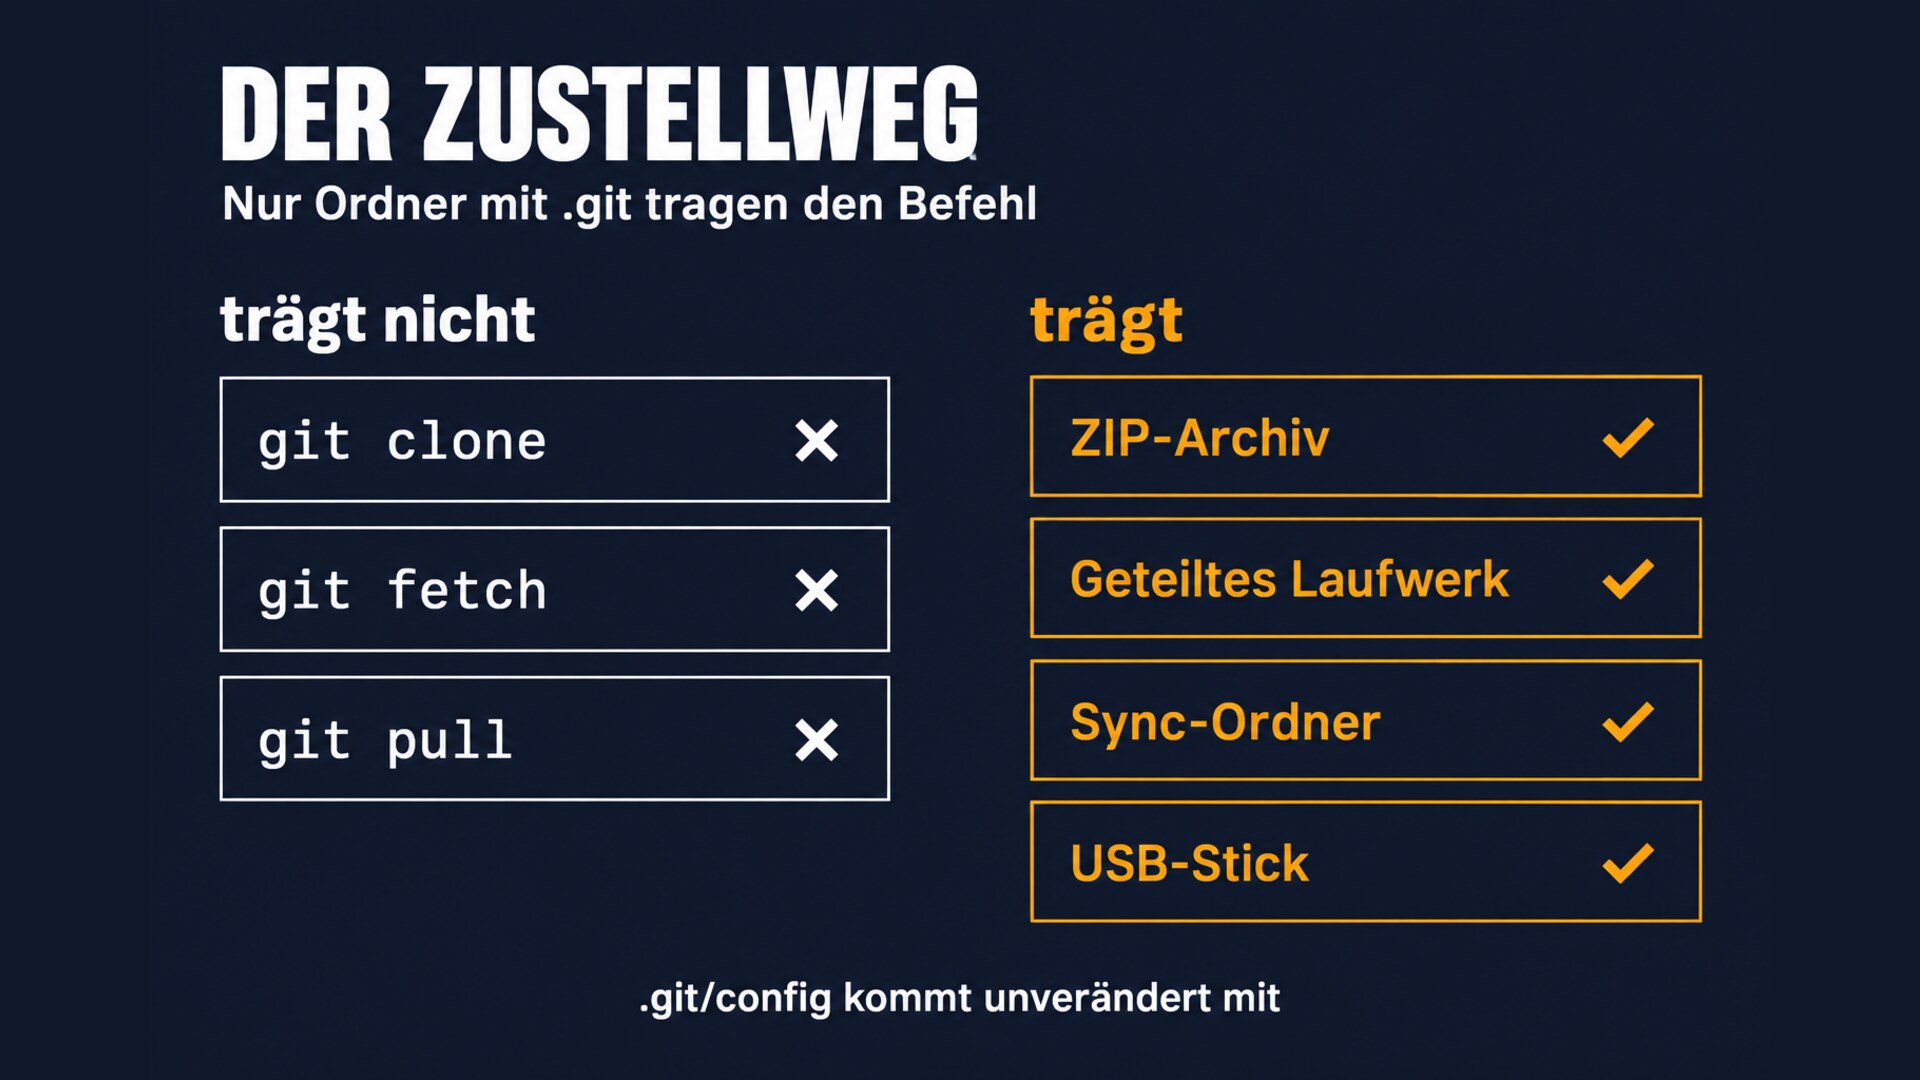
Wichtig für die Einschätzung ist der Zustellweg. Klonen, Fetch und Pull übertragen die Konfiguration nicht. Das Repository muss als Dateien mit bereits enthaltenem .git-Ordner ankommen: als ZIP-Archiv, über ein geteiltes Laufwerk, einen Sync-Ordner oder einen USB-Stick.1 Das ist genau der Weg, auf dem Projekte zwischen Kollegen, Dienstleistern und Kunden wandern.
BragJack: die Erweiterung als Stimme des Nutzers
Agentische Browser bestehen aus zwei Teilen. Forever Security beschreibt sie am Beispiel von Gemini in Chrome als Körper und Gehirn: eine interne Browserseite mit weitreichenden Rechten und die eigentliche Gemini-Anwendung, die darin eingebettet läuft.2 BragJack kapert den Kanal zwischen beiden.
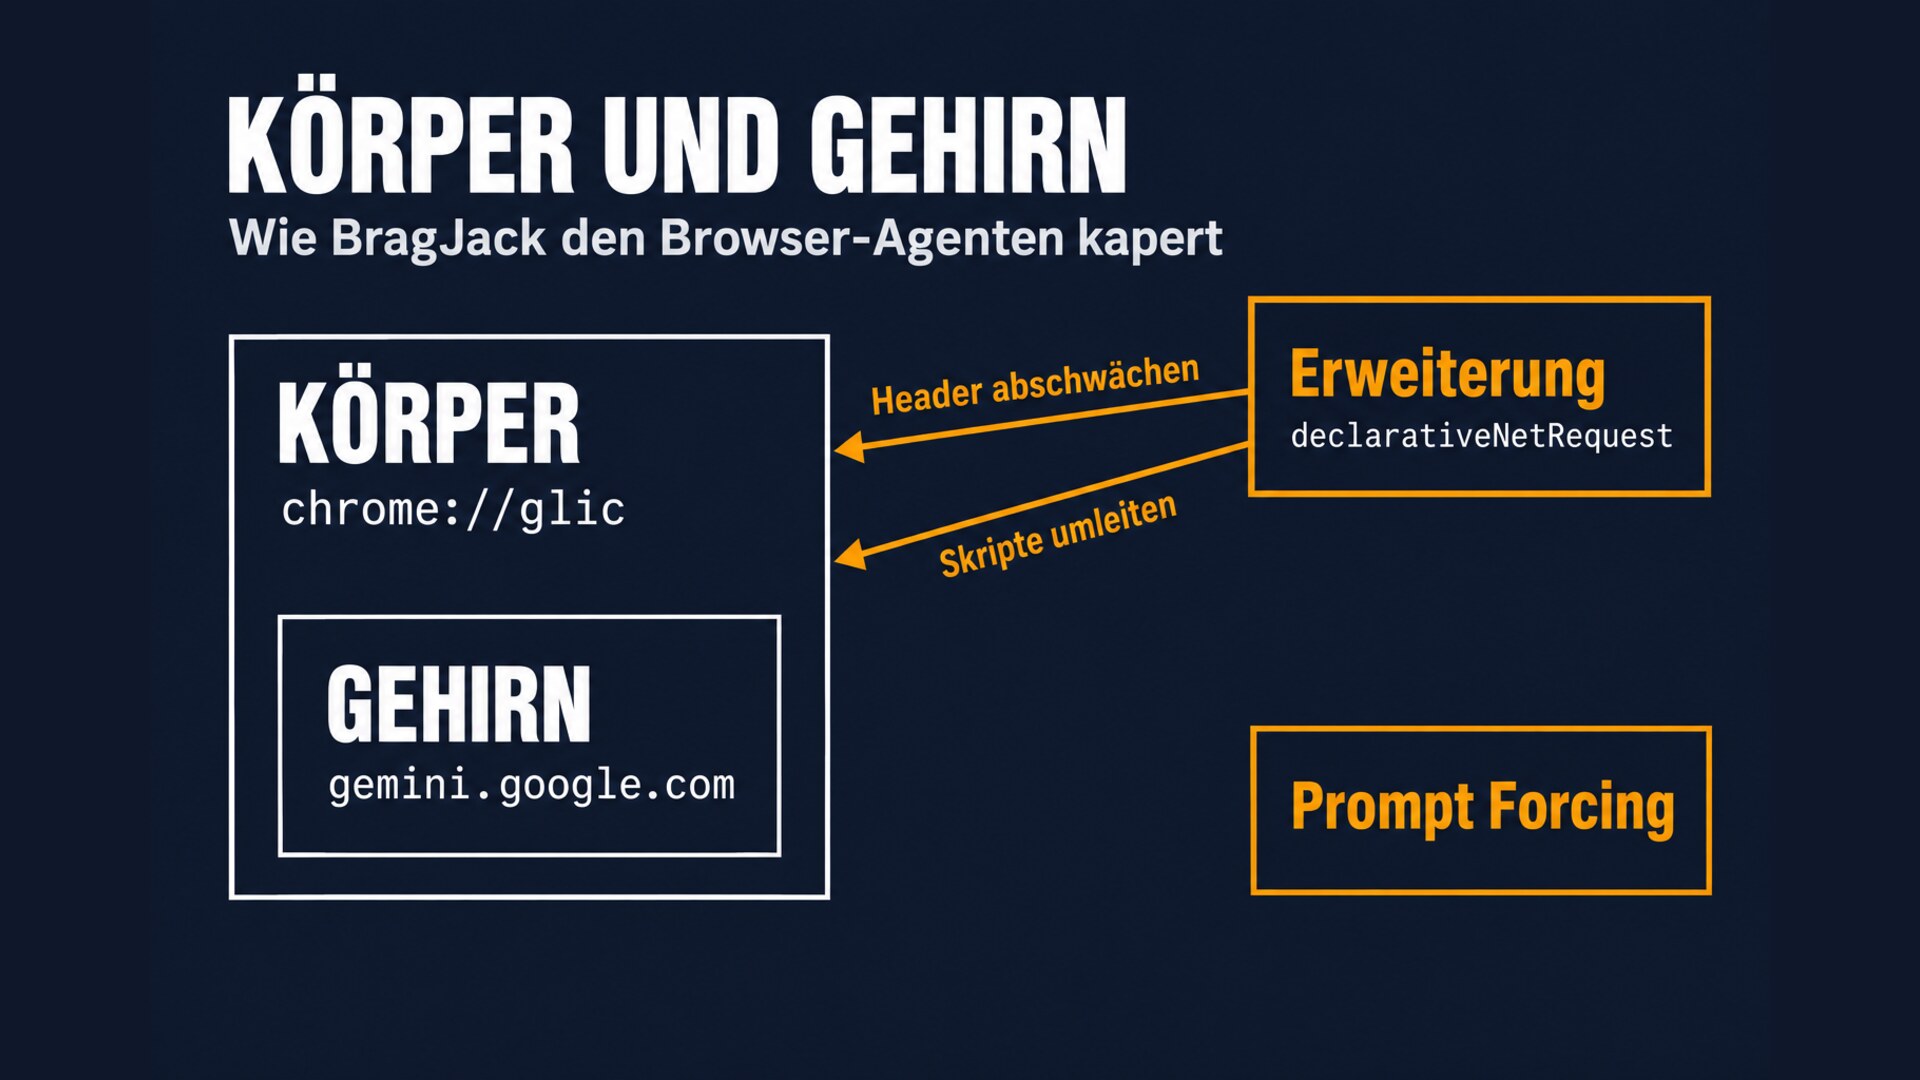
Dafür reicht eine Erweiterung mit der Berechtigung declarativeNetRequest, die viele harmlose Erweiterungen ebenfalls haben. Mit ihr lassen sich Sicherheits-Header wie die Content-Security-Policy abschwächen und JavaScript-Ressourcen auf fremde Quellen umleiten. Die Forscher nennen das Ergebnis „Prompt Forcing“: Der Angreifer schreibt dem Agenten vor, was er tun soll, als käme es vom Nutzer. Erreichbar waren je nach Browser lokale Dateien, der Verlauf, Kamera und Mikrofon sowie Screenshots von Tabs.2
Betroffen waren Gemini in Chrome, Perplexity Comet, Microsoft Edge Actions, Opera Neon und Claude in Chrome. Die Hersteller zahlten zusammen 20.000 Dollar Prämie, vergeben wurden zwei CVEs: CVE-2026-0628 für Chrome, behoben im Januar 2026, und CVE-2026-55945 für Edge, behoben im Juli.25 Die Lücken sind also geschlossen. Das Muster bleibt: Wer neben einem Browser-Agenten Erweiterungen installiert, gibt ihnen potenziell Zugriff auf alles, was der Agent darf. Die bekannten Fälle indirekter Injektion in agentischen Browsern kamen über Webseiten. BragJack kommt aus dem Browser selbst.
Flowise: wo alle Schlüssel zusammenlaufen
Der dritte Befund ist unspektakulärer und deshalb aufschlussreich. Flowise, eine verbreitete Plattform zum Zusammenstecken von LLM-Abläufen, prüfte in acht Chat-Modell-Knoten die Basis-URL des Modellanbieters nicht. Die Plattform hat ein eigenes Modul gegen Server-Side Request Forgery, das an rund 35 anderen Stellen greift, an diesen acht aber nicht. Wer Abläufe anlegen oder ändern durfte, und das sind in Flowise gewöhnliche Mitglieder eines Arbeitsbereichs, konnte Anfragen an interne Dienste umleiten und die hinterlegten API-Schlüssel der Modellanbieter mitlesen. Die Lücke ist in Version 3.1.4 behoben und seit dem 15. September als CVE-2026-91935 registriert.6
Wie bei den LiteLLM-Befunden vom selben Monat, die dieses Portal im Beitrag zum ChatGPT-Sandbox-Kanal eingeordnet hat, ist die Plattform, die Modelle und Werkzeuge verbindet, der Ort, an dem die wertvollsten Geheimnisse liegen.
Einordnung
Die australische Cybersicherheitsbehörde ASD schreibt in ihrer Richtlinie zu Agenten-Harnesses, das Harness sei beides zugleich: Es vergrößere die Angriffsfläche eines Agentensystems und sei der Ort, an dem man sie verteidigt. Jedes Werkzeug, jede Datenquelle und jeder Konnektor sei ein neuer Weg ins System.3 GitSpawn, BragJack und Flowise sind drei Belege für die erste Hälfte dieses Satzes.
Sie haben eine gemeinsame Eigenschaft. Keiner der Angriffe muss das Modell überlisten. Die Schutzmechanismen, über die bei Prompt Injection gestritten wird, also antrainierte Prioritäten, Klassifikatoren und Filter, kommen gar nicht zum Zug. Das Harness führt den Befehl aus, bevor oder ohne dass ein Modell gefragt wird. Wer die Sicherheit eines Agenten nur am Modell misst, übersieht diese Klasse vollständig.
Was Betreiber und Entwickler jetzt tun sollten
- Versionen prüfen. Claude Code ab 2.1.196, Hermes Agent mit dem Korrektur-Commit aus CVE-2026-71963, Chrome ab 143.0.7499.192, Edge ab 150.0.4078.48, Flowise ab 3.1.4.1456
- Fremde Ordner nicht direkt mit einem Agenten öffnen. Kommt ein Repository als ZIP oder aus einem geteilten Ordner, vorher
.git/configansehen. Jede Einstellung, die ein Programm nennt, kann es starten. Manifolds Empfehlung an Hersteller lautet, Hintergrund-Aufrufe mitgit -c core.fsmonitor=false statusabzusichern.1 - Erweiterungen neben Browser-Agenten begrenzen. Wo ein Browser-Agent mit Anmeldungen und lokalen Rechten arbeitet, gehören die installierten Erweiterungen auf eine Freigabeliste.
- Rechte auf Orchestrierungsplattformen eng fassen. Wer Abläufe bauen darf, darf in Flowise faktisch die Anbieter-Schlüssel sehen. Das gehört in das Rechtekonzept, nicht in die Hoffnung auf den nächsten Patch. Grundsätze dazu stehen unter Least Privilege und KI-Agenten absichern.
- Inventar dessen führen, was das Harness automatisch ausführt. Kontextsammlung, Indexierung, Vorschau-Rendering: Alles, was ohne Freigabe läuft, ist Teil der Angriffsfläche, auch wenn kein Modell daran beteiligt ist.
Quellen
- Manifold Security: GitSpawn: A Single Flaw Lets Untrusted Repos Run Code in Claude Code, Codex, Cursor, and Grok, 1. September 2026. https://www.manifold.security/blog/ai-coding-agents-git-hijack ↩
- Gal Weizman (Forever Security): BragJack [Technical Overview]: How We Hijacked Top 5 Browsers' Internal Agents With Just One Single Extension, 16. September 2026. https://forever.security/blog/bragjack-attack-hijacks-every-browser-agent ↩
- Australian Signals Directorate (ASD’s ACSC): Agentic AI harnesses, September 2026. https://www.cyber.gov.au/business-government/secure-design/artificial-intelligence/agentic-ai-harnesses ↩
- NVD: CVE-2026-71963, veröffentlicht 3. September 2026. https://nvd.nist.gov/vuln/detail/CVE-2026-71963 ↩
- NVD: CVE-2026-0628 (7. Januar 2026) und CVE-2026-55945 (3. Juli 2026). https://nvd.nist.gov/vuln/detail/CVE-2026-0628 · https://nvd.nist.gov/vuln/detail/CVE-2026-55945 ↩
- FlowiseAI: SSRF + LLM API key exfiltration via user-controlled basepath / baseUrl in 8 chat-model nodes (GHSA-hx55-h48h-7rw9); NVD: CVE-2026-91935, 15. September 2026. https://github.com/FlowiseAI/Flowise/security/advisories/GHSA-hx55-h48h-7rw9 ↩